Exchange Stamp pour sécuriser vos transactions numériques
En bref
- Exchange Stamp est une méthode de “tampon cryptographique” pour sécuriser tes transactions numériques en liant l’adresse, le montant, le réseau et l’identité vérifiée de ton contrepartie via une signature inviolable.
- Objectif: réduire les scams (adresse spoofée, faux IBAN crypto, faux supports), clarifier la preuve d’une transaction, et fluidifier l’audit côté pro, DEX, NFT marketplaces et OTC.
- Tech: signatures type EIP-712 (données typées), BIP-322 (message signing Bitcoin), registres d’identités vérifiées (DID), whitelist dynamique et horodatage on/off-chain.
- Points d’attention: protection de la vie privée, replay inter-chaînes, centralisation des registres, usurpation par PDFs/screenshots; intégrer des preuves vérifiables ou des Merkle proofs.
| TL;DR : Trop long ? Lis ça ! |
|---|
| Le sujet : Exchange Stamp pour sécuriser tes transactions numériques et signer les détails critiques. |
| L’impact : Moins de scams, meilleure traçabilité, preuves solides pour SAV/compliance. |
| Risque : Données sensibles mal gérées, faux tampons non vérifiables, dépendance à un registre central. |
| Le move : Utiliser des signatures EIP-712/BIP-322, whitelists hardware, et vérifier les proofs (DYOR). |
Exchange Stamp pour sécuriser vos transactions numériques : le concept expliqué sans poudre aux yeux
Dans la jungle crypto, cliquer “Confirmer” sans filet, c’est comme courir dans Matrix en espérant que les balles ralentissent d’elles-mêmes. Exchange Stamp pose un cadre simple: tamponner tes transactions avec une preuve signée qui lie les éléments critiques (adresse du destinataire, réseau, montant, mémo, échéance) à une identité attestée ou à un profil de confiance. Le “tampon” n’est pas un JPEG; c’est une assertion cryptographique que toute personne peut vérifier avec la bonne clé publique ou un contrat d’attestation.
Concrètement, imagine une page de paiement crypto d’un exchange, d’une DAO ou d’un vendeur OTC. Au lieu d’un simple QR code, tu obtiens un paquet signé au format EIP-712 (Ethereum) ou BIP-322 (Bitcoin): “Payer 0.25 ETH à 0xAB… sur Ethereum mainnet, avant 16:00 UTC, pour Facture #9182, signature de l’exchange X”. Tu vérifies la signature dans ton wallet (Ledger, Trezor, Safe, MetaMask) qui affiche clairement les champs, sans surprise d’adresse masquée. Résultat: adieu les copier-coller malins et les faux supports qui te glissent une adresse lookalike.
Le “Stamp” peut être on-chain (attestation stockée sur une sidechain d’attestations) ou off-chain, mais toujours avec un fingerprint public et un mécanisme de vérification. Les échanges, DEX ou NFT marketplaces peuvent publier leurs clés d’attestation sur leur site, DNSSEC, ou via une DID (Decentralized Identifier) pour ancrer la confiance. Côté utilisateur, le wallet conserve une whitelist signée des adresses et autorités connues, évitant l’effet roulette russe à chaque virement.
Pourquoi c’est nécessaire? Parce que les scams 2024-2026 ne sont plus des “airdrops magiques”, mais des ingénieries sociales fines: faux agents de support, bots Discord, invoices en USDT vers des chains exotiques, phishing par QR. Un Exchange Stamp bien conçu oblige l’attaquant à casser la cryptographie ou à voler une clé d’attestation réelle, ce qui élève drastiquement le coût d’attaque. Et s’il t’arrive un litige, tu as une preuve robuste de ce qui devait être payé, à qui, et quand.
Cas d’école: Alex achète un NFT rare en OTC. Le vendeur émet un Stamp indiquant l’adresse de dépôt et l’ID du NFT à transférer en retour. Le wallet d’Alex affiche “Destinataire: DID:nft.house/verified, Montant: 1.2 ETH, Deadline: 30 min”. Le deal échoue? Alex a une preuve vérifiable de la demande d’origine. Ready Player One, mais avec une quittance signée.
Le Dico du Maniac — DYOR (Do Your Own Research): fais tes propres recherches. HODL: garder ses coins quoi qu’il arrive. Gas fees: frais de transaction réseau. WAGMI: “On va tous y arriver”. Ces codes font partie du langage, mais ici on s’assure surtout que les preuves soient vérifiables sans bac+10 en cryptographie.
Insight final: Exchange Stamp n’est pas une baguette magique, c’est un contrat social chiffré qui fait gagner des points d’armure dans le métavers des transactions.
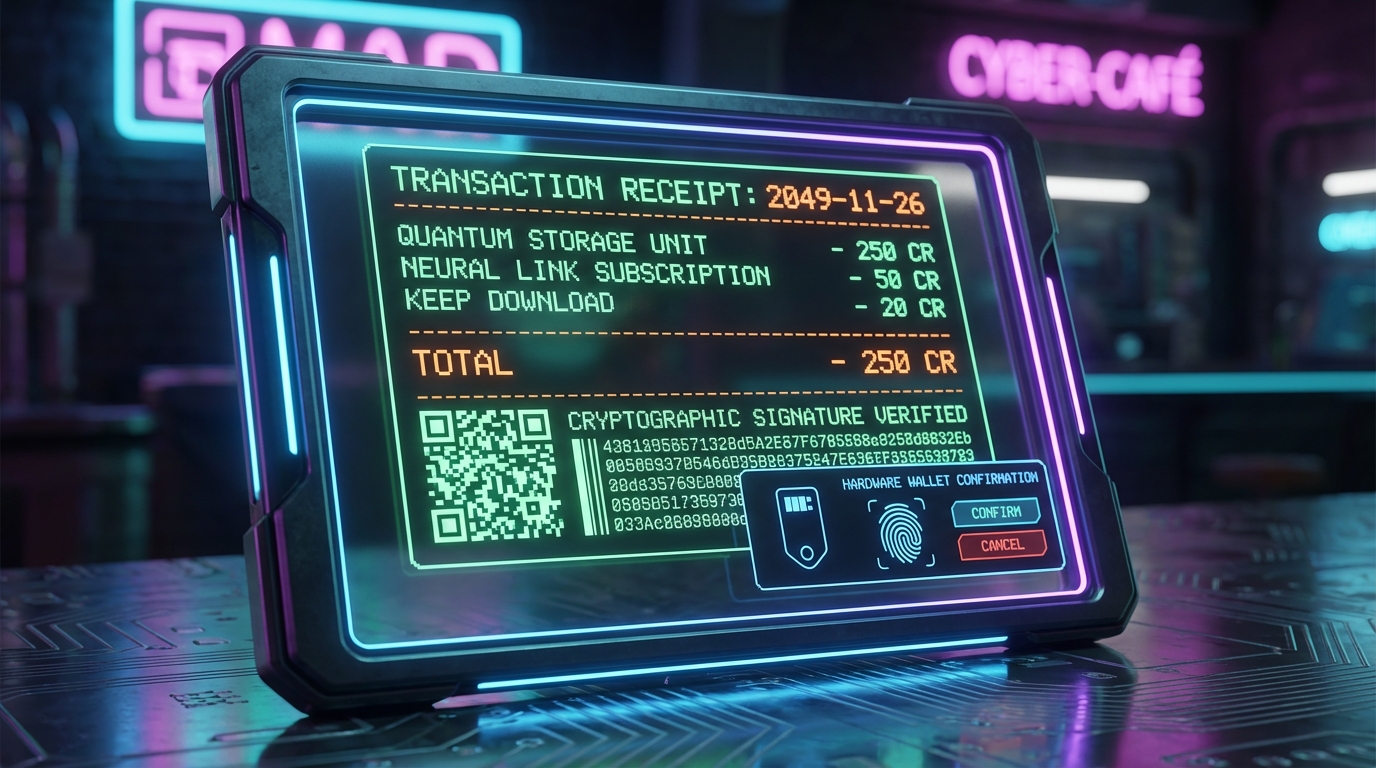
Pourquoi Exchange Stamp change la donne pour sécuriser vos transactions numériques
Il y a l’UX qui fait joli, et il y a l’UX qui sauve des portefeuilles. Exchange Stamp joue sur trois tableaux: réduction des scams, preuve portable en cas de litige, et compliance sans renier la décentralisation. Côté utilisateur, chaque transaction tamponnée devient lisible: “Tu paies X à Y, sur Z, avant T”. Côté pro, chaque demande de paiement est traçable et reliée à une autorité d’émission, ce qui facilite le support et les audits.
Tu veux un avant/après? Sans Stamp, un stagiaire en back-office envoie parfois une adresse tronquée dans un mail. Avec Stamp, la requête sort d’une clé d’attestation officielle, horodatée, et ton wallet vérifie la signature. Même si l’e-mail est intercepté, l’attaquant doit forger la signature, bonne chance. En plus, le format EIP-712 évite le “blind signing”: tu vois littéralement les champs que tu t’apprêtes à payer. Fini les confirmations façon écran de pluie verte dans Matrix où personne ne comprend rien.
Le game changer, c’est aussi la portabilité des preuves. Un PDF ou une capture d’écran? Ça s’invente. Une preuve signée avec un hash public? Ça se vérifie. Une DAO peut exiger que chaque dépense du trésor ait un Stamp préalablement validé par plusieurs signataires (multisig), déclenchant un paiement automatique seulement si l’attestation correspond. Résultat: moins d’erreurs humaines, plus de contrôle et de reproductibilité.
Côté régulation, le Stamp aide à la traçabilité sans transformer la crypto en panoptique. L’autorité qui émet le Stamp peut être une DID minimale: une page publique avec la clé et des preuves d’intégrité DNSSEC ou un enregistrement on-chain. Le destinataire n’apprend pas toute ta vie; il obtient juste une assurance que la demande provient bien du bon émetteur, et toi, tu conserves un journal local signable et exportable en cas de contrôle ou de SAV.
Ce n’est pas réservé aux whales. Pour les indépendants, un Stamp sur chaque facture crypto évite les “oups, mauvais réseau” (coucou l’USDT sur la mauvaise chain). Pour le retail, les marchands qui acceptent l’USDC peuvent générer un Stamp avec network=Base ou Polygon, verrouillant l’itinéraire de paiement. Moins de “gas fees surprises”, plus de sérénité. Et si ça pue l’arnaque? Le wallet te hurle dessus: Alerte Sécurité — clé d’attestation inconnue, adresse jamais vue, deadline suspecte.
Petit warning quand même: si un projet centralise trop les registres d’attestations, on recrée un “banque 2.0” qui peut couper l’herbe sous le pied à n’importe qui. Le design décentralisé doit rester la boussole: plusieurs racines de confiance, open-source pour la vérification, et interopérabilité multi-chain. Règle d’or: Not your keys, not your coins; et Not verifiable, not trustworthy.
Insight final: le vrai ROI d’Exchange Stamp, c’est la confiance composable qui circule entre users, apps et marchands, sans contorsions.
Pour aller plus loin côté signature typée, cette recherche YouTube aide à visualiser comment les wallets affichent des champs clairs et vérifiables.
Guide pratique: mettre en place Exchange Stamp pour sécuriser vos transactions numériques
Place au concret, façon tuto no-BS. Fil rouge: Maya, artiste 3D qui vend des NFTs, veut éviter le chaos des paiements et prouver ses livraisons. Objectif: générer et vérifier des Stamps robustes, compatibles hardware wallets, sur Ethereum et Bitcoin.
Préparer l’environnement de signature vérifiable
Étape 1 — Clé d’attestation: créer une clé dédiée (différente de la trésorerie) pour émettre les Stamps. Sur Ethereum, une adresse distincte; sur Bitcoin, une clé pour BIP-322. Publier la clé sur le site officiel (avec DNSSEC) et sur un repo public pour horodatage.
Étape 2 — Schéma EIP-712: définir le type “PaymentRequest” avec champs: payerÀ, réseau, montant, devise, mémo, deadline, nonce, version. Le nonce empêche la replay. Vérifier que le wallet affiche tous les champs en clair.
Étape 3 — Intégration wallet: activer la vérification côté Ledger/Trezor/Safe pour le typed data. Interdire le “blind signing” dans les réglages. Côté Bitcoin, utiliser un outil compatible BIP-322 ou PSBT pour joindre les méta-infos.
Générer le Stamp côté vendeur
Étape 4 — Créer la demande: Maya génère une requête “Payer 0.4 ETH à 0xN… sur Ethereum mainnet pour NFT #442, deadline 45 minutes, nonce 8A9C”. Elle la signe avec sa clé d’attestation. Un QR code contient l’URI du JSON signé (hébergé avec un hash dans l’URL pour intégrité).
Étape 5 — Envoyer au client: l’URI est partagé via un canal authentifié (email DKIM vérifié + messagerie chiffrée). Le client scanne, son wallet affiche les champs. Si la clé d’attestation de Maya est en whitelist, le wallet passe en vert; sinon, il demande de vérifier la page publique avec DNSSEC/DID.
Vérifier et payer côté acheteur
Étape 6 — Validation: l’acheteur confirme que l’adresse, le montant et la deadline correspondent. Le wallet signe un ack (facultatif) qui lie son adresse source au Stamp et au hash de la transaction finale. En cas de litige, on peut prouver “qui a demandé quoi, et qui a confirmé quoi”.
Étape 7 — Transaction: l’acheteur envoie le paiement. Le backend du vendeur écoute la chain et associe le TX hash au Stamp (même nonce). Un reçu signé est émis: “Paiement reçu, NFT #442 à transférer vers 0xB…”. Le contrat de la collection peut même exiger ce reçu pour autoriser le mint/transfer: sécurité end-to-end.
Bonnes pratiques opérationnelles
- Séparer les clés d’attestation et de trésorerie; rotation trimestrielle avec publication d’un registre de clés révoquées.
- Afficher le réseau en texte géant (ex: Ethereum mainnet vs. BSC) pour éviter les envois cross-chain foireux.
- Limiter la durée des Stamps (30–60 min). Plus c’est long, plus c’est attaquable.
- Stocker localement un journal de Stamps et recibos, chiffré, exportable en CSV+hash.
- Tester sur testnets (Sepolia, Holesky) avec des playbooks d’attaque internes.
Chez Maya, un client a tenté un “swap” malicieux en changeant le réseau à la volée. Le wallet a détecté que le Stamp signé exigeait “network=Ethereum”, pas “Polygon”. Transaction bloquée, réputation préservée. Insight final: un bon Stamp agit comme un NPC vigilant qui refuse les quêtes piégées.
Zone de danger: risques, arnaques et limites d’Exchange Stamp pour sécuriser vos transactions numériques
Un outil puissant attire des attaquants puissants. Exchange Stamp déjoue les scams les plus communs, mais il crée aussi une surface d’attaque nouvelle si le design est bancal. Premier ennemi: le faux tampon non vérifiable. Un PDF avec un “tampon” visuel, ça ne vaut rien. Le tampon doit être vérifié par clé publique, idéalement via un contrat ou une page DID signée et cachable par des pairs. Sans ça, on retombe dans la paperasserie Web2.
Deuxième risque: la rejouabilité (replay) d’un Stamp volé. Si un hacker récupère une requête signée encore valide, il peut tenter de la rejouer. Antidote: nonces uniques, deadlines courtes, et lien fort avec la chaîne cible (chainId EVM, descriptions réseau claires côté BTC). Bonus: un ack signé par l’acheteur qui fige l’adresse source attendue, rendant les replays inutiles.
Troisième angle mort: la vie privée. Un Stamp qui divulgue trop d’infos (nom, adresse postale, SKU complet) devient une bombe RGPD. Solution: n’inclure que les données minimales, chiffrer les métadonnées sensibles côté serveur, et ne publier on-chain que des hashes ou Merkle roots pour prouver l’existence sans révéler le contenu.
Quatrième point: la centralisation. Si une unique autorité décide de qui a le droit de tamponner, un “ban” peut ruiner une activité légitime. Mieux vaut des racines de confiance multiples, des listes publiques d’autorités, et la possibilité pour un marchand de self-host sa clé d’attestation avec un jeu de preuves annexes (DNSSEC, cross-post on-chain, miroir IPFS).
Cinquième: les forks et reorgs. Un Stamp lié à un TX hash peut être pris en défaut si la chaîne réorganise. Parade: stipuler “N confirmations requises” dans le Stamp; le reçu final n’est émis qu’après ce seuil. Sur L2, préciser le commitment L1 attendu.
Alerte Sécurité — Ne fais jamais confiance à un QR code isolé ou un fichier joint prétendant être un Stamp. Sans vérification de la clé publique de l’émetteur, c’est un simple dessin. Et active la protection anti-blind signing dans ton wallet; si l’écran te montre des hiéroglyphes, annule.
Enfin, l’UX peut tout casser. Un wallet qui masque l’adresse, tronque le mémo ou noie la deadline dans un sous-menu, c’est un anti-pattern. Il faut des écrans lisibles: destinataire, réseau, montant, horloge visible, couleurs d’alerte. Si une app te fait sentir comme dans un niveau cauchemar de Doom, fuis.
Check-list rapide pour rester safe:
- Vérifie la clé d’attestation via un canal secondaire (site officiel + DID + DNSSEC).
- Exige EIP-712/BIP-322, évite les messages libres non typés.
- Regarde le réseau, le montant, la deadline. S’il manque un champ, red flag.
- Teste un petit montant avant un virement majeur (HODL la panique).
- Gèle les droits d’un dApp douteux via Revoke.cash ou équivalent.
Insight final: un bon Exchange Stamp te protège, un mauvais te distrait. Reste focus, DYOR, et prends le contrôle de ton flow.
Cette recherche vidéo te donnera des visualisations concrètes des écrans de signature et des erreurs typiques à éviter.
Cas d’usage avancés d’Exchange Stamp pour sécuriser vos transactions numériques
Là où Exchange Stamp brille, c’est dans la diversité des scénarios. En DeFi, un protocole peut exiger un Stamp pour des dépôts au-dessus d’un certain seuil, affichant clairement le pool, le token, le slippage et la deadline. Ton wallet refuse tout swap qui ne correspond pas au Stamp: fini les front-ends maquillés. Dans les DAO, chaque dépense est pré-encadrée par une requête signée que le multisig contrôle, réduisant les “oups” coûteux en bear market.
Côté NFT, les ventes privées et drops “allowlist” peuvent livrer un Stamp individuel à chaque wallet: “Tu peux minter 1 NFT, prix 0.08 ETH, avant 20:00 UTC, contrat 0xC… vérifié”. Un bot qui tente d’abuser? Le nonce et la limite grillent la tentative. Pour les marchands physiques (phygital), un QR en caisse peut porter un Stamp USDC sur une L2 rapide avec un mémo de commande. S’il y a retour produit, la preuve lie la transaction à la référence, simplifiant le support.
En OTC (gros volumes), le Stamp inclut l’IBAN crypto (adresse), la chain, un escrow compartimenté, et un sélecteur de fee policy (qui paie le gas). Mieux, l’escrow smart contract vérifie le Stamp et n’accepte des fonds que s’il matche. Résultat: l’agent OTC ne peut pas rerouter discrètement un virement, car le smart contract lui-même agit comme pare-feu.
Le gaming Web3? Les marketplaces d’items (skins, épées légendaires) peuvent émettre un Stamp pour chaque trade haut de gamme. Si l’acheteur n’obtient pas l’item, la preuve devient un ticket de support incontestable. Référence Ready Player One: on veut looter, pas se faire rekt dans un glitch de paiement.
Pour t’aider à arbitrer, voici une comparaison simple.
| Aspect | Sans Exchange Stamp | Avec Exchange Stamp | Impact |
|---|---|---|---|
| Adresse destinataire | Copier-coller, risque spoof | Signée par une autorité | Réduction massive du phishing |
| Réseau/chain | Souvent oublié | Champ obligatoire | Moins d’erreurs cross-chain |
| Preuve de demande | PDF/Capture d’écran | Signature vérifiable | Audits et SAV facilités |
| Deadline/nonce | Rarement géré | Intégré au Stamp | Antireplay et fraîcheur |
| UX wallet | Blind signing | EIP-712/BIP-322 | Lisibilité + confiance |
Le Dico du Maniac — Mint: créer/forger un token ou NFT. DEGEN: parieur téméraire. WHALE: très gros détenteur. Si tu entends ces mots, garde en tête: volatilité élevée, pas un conseil d’investissement, DYOR toujours.
Insight final: un écosystème qui “tamponne” bien, c’est un écosystème où les builders osent innover sans transformer chaque paiement en saut de foi.
Intégration technique et écosystème: faire parler wallets, exchanges et dApps avec Exchange Stamp
Le vrai défi, c’est l’interopérabilité. Les wallets doivent comprendre un schéma commun (ex: EIP-712 “PaymentRequest v1”), les exchanges doivent exposer des endpoints qui renvoient des Stamps vérifiables, et les dApps doivent aligner leur UX. Bonne pratique: publier un SDK open-source (TypeScript + Rust) qui inclut parseurs, validateurs, et exemples d’affichage sécurisés. Plus personne n’a d’excuse pour un écran confus.
Côté hardware wallets, afficher explicitement le network, le montant, le destinataire et la deadline sur l’écran physique. Si une info critique manque, l’appareil refuse la signature. Les fabricants peuvent pousser des firmwares dédiés aux Stamps, et proposer des whitelists par défaut (opt-in) pour les grandes plateformes. Important: l’utilisateur reste souverain; tout doit être débrayable.
Sur Bitcoin, deux voies: BIP-322 pour signer un message structuré, ou un PSBT enrichi d’un metadata map. Dans les deux cas, la vérification doit être outillée dans les wallets majeurs. Pour EVM et L2, EIP-712 reste la clé; pour Solana, un Message structuré et signé par l’autorité avec un memo on-chain peut jouer ce rôle.
Niveau déploiement, on peut héberger les Stamps off-chain avec un hash immuable publié sur IPFS/Arweave, ou directement on-chain sur une sidechain d’attestations pour audit public. Les pro-privacy préfèreront off-chain + hash; les pro-audit opteront pour on-chain. L’important, c’est la vérifiabilité par un tiers non-coopérant.
Pour la gouvernance, un consortium peut lister des autorités d’attestation reconnues (exchanges, PSP crypto, marketplaces). Le registre doit être merklisé, diffable, et consultable offline. Un système de révocation (CRL) est obligatoire: si une clé est compromise, les wallets la blacklisent en quelques minutes. Les mises à jour passent par DNSSEC, on-chain anchors et relais communautaires.
Enfin, l’éducation reste la meilleure armure. Les échanges peuvent afficher un mini-glossaire dans le flow: “HODL tes clés, signe visible, pas de blind signing”. Les dApps doivent fournir un mode démo testnet en 2 clics. Et la communauté? Elle partage des playbooks d’arnaques, des listes d’autorités vérifiées, et des retours d’expérience. WAGMI, mais avec méthode.
Insight final: une stack Exchange Stamp qui marche, c’est un langage commun entre wallets, dApps et humains, où chacun sait lire la même grammaire de la confiance.
Disclaimer légal et rappel de prudence
Ce contenu est éducatif. La crypto est volatile, les pertes peuvent être totales. Ce n’est pas un conseil en investissement. Fixe tes limites, ne mets jamais ton loyer dans un token, et DYOR systématiquement.
Comment vérifier un Exchange Stamp sans être développeur ?
Utilise un wallet qui supporte EIP-712 (Ethereum) ou un outil BIP-322 (Bitcoin). Colle l’URI du Stamp dans l’outil de vérification, compare l’empreinte (hash) et vérifie que la clé d’attestation correspond à la clé publiée sur le site officiel (avec DNSSEC) ou à une DID.
Un PDF tamponné suffit-il comme preuve ?
Non. Un PDF peut être falsifié. Il faut une signature vérifiable (EIP-712/BIP-322) ou un hash on-chain/IPFS du document. Sans vérification par clé publique, la ‘preuve’ n’en est pas une.
Et si la clé d’attestation est compromise ?
Elle doit être révoquée immédiatement via un registre public (CRL) et remplacée par une nouvelle. Les wallets doivent synchroniser la liste noire. Les Stamps existants restent vérifiables, mais l’émetteur ne doit plus en produire avec l’ancienne clé.
Exchange Stamp protège-t-il ma vie privée ?
Oui, si tu inclus le strict nécessaire et que tu publies seulement des hashes/attestations. Évite de mettre des données personnelles en clair. Opte pour des preuves minimales et des canaux chiffrés pour les métadonnées sensibles.
Que faire si mon wallet ne supporte pas EIP-712 ?
Active les mises à jour, ou change de wallet vers un support complet des données typées. En attendant, évite le blind signing: mieux vaut rater une opportunité que de signer un piège.
CryptoManiac : Explore le Web3, collectionne le futur.